Notre plateforme
Connecteurs & intégrations
Vos applications sont déjà compatibles. Aucune réécriture.
Aucun projet d'intégration 

TrustBuilder s'intègre à votre infrastructure existante en quelques jours - via les standards du marché et une grande variété de connecteurs natifs.
Pourquoi l'intégration est-elle souvent le frein principal ?
L'une des raisons les plus fréquentes pour lesquelles un projet d’authentification forte ou de gestion des accès échoue ou prend du retard : les équipes IT découvrent à mi-parcours que la solution choisie n'est pas compatible avec leurs applications legacy, leur VPN ou leur infrastructure Microsoft.
TrustBuilder a été conçu pour s'intégrer sur ce qui existe - pas pour le remplacer. Les connecteurs standards couvrent la majorité des environnements rencontrés, des plus modernes aux plus anciens. Avec plus de 300 clients intégrés, on a déjà probablement vu le vôtre.

3 niveaux d'intégration
Choisissez votre mode d'intégration.

Connecteurs standards
SAML 2.0, LDAP, RADIUS, SCIM. Plug-and-play sur toute application compatible - sans développement spécifique.

Connecteurs applicatifs
Intégrations pré-configurées pour les applications les plus répandues : VPN, PAM, SSO, Microsoft, SAP, Salesforce, Google Workspace...

API & SDK
Pour les intégrations sur mesure, les applications propriétaires ou le développement mobile.
Intégration d’applications
Nous éliminons les obstacles et les biais du financement traditionnel, en connectant les entrepreneurs à un capital rapide et accessible, et en aidant les petites et moyennes entreprises à construire quelque chose de plus grand.
VPN & accès distant
Contexte :
Les VPN permettent aux utilisateurs d'accéder au réseau de l'entreprise à distance, de façon sécurisée et chiffrée - qu'ils soient en télétravail, en déplacement ou chez un prestataire.
| L'apport TrustBuilder : MFA forte sur tous vos accès VPN, sans modifier votre infrastructure réseau existante. Compatible SAML 2.0, OIDC/Oauth 2.0, LDAP/LDAPS, RADIUS et SCIM. |
PAM - Accès privilégiés
Contexte :
Les solutions PAM (Privileged Access Management) sécurisent les comptes à hauts privilèges — administrateurs systèmes, accès root, comptes de service — qui sont les cibles prioritaires des attaquants.
| L'apport TrustBuilder : Authentification forte sur tous les accès à privilèges, en réponse directe aux exigences NIS2 et DORA. Sans réécriture des outils PAM existants. |
IAM & SSO
Contexte :
Les solutions IAM et SSO centralisent la gestion des identités et permettent à un utilisateur de s'authentifier une seule fois pour accéder à plusieurs applications.
| L'apport TrustBuilder : TrustBuilder se positionne en couche MFA forte devant votre IDP existant sans le remplacer. Vos utilisateurs gardent leur SSO, vous ajoutez le niveau de sécurité requis. |
Microsoft EAM (External Authentication Methods)
Contexte :
Microsoft EAM est une fonctionnalité d'Azure AD permettant d'utiliser un fournisseur MFA externe directement dans le flux d'authentification Microsoft, sans infrastructure intermédiaire.
| L'apport TrustBuilder : TrustBuilder est certifié ANSSI et compatible Microsoft EAM : il s’intègre nativement dans l’écosystème Microsoft pour fournir une authentification forte souveraine, sans proxy ni redirection supplémentaire. |
Microsoft 365 & Azure
Contexte :
Microsoft 365 et Azure AD (Entra ID) sont au cœur de l'environnement de travail de millions d'entreprises : messagerie, outils collaboratifs, accès aux applications cloud et gestion des identités.
| L'apport TrustBuilder : Authentification forte dans l’écosystème Microsoft, sans imposer l’application Microsoft Authenticator. Solution deviceless : aucun smartphone requis, aucune dépendance à un équipement personnel. |
Applications métier
Contexte :
Les applications SaaS métier (CRM, ERP, SIRH, outils collaboratifs…) concentrent les données sensibles de l'entreprise et sont au cœur des processus quotidiens.
| L'apport TrustBuilder : Connecteurs pré-configurés pour les SaaS les plus répandus, déployables en quelques heures — sans développement spécifique ni modification des applications. |
Applications legacy
Contexte :
Les applications legacy (mainframes, ERP historiques, outils maison) ne supportent pas les protocoles d'authentification modernes et sont souvent exclues des projets de sécurisation MFA.
| L'apport TrustBuilder : TrustBuilder adresse les environnements via RADIUS ou API, sans réécriture applicative, même sur les systèmes les plus contraints. |
API & SDK
Contexte :
Pour les organisations qui développent leurs propres applications (portail client, app mobile, outil interne), l'intégration MFA doit se faire directement dans le code, de façon flexible et maîtrisée.
| L'apport TrustBuilder : API complète et SDK disponibles pour intégrer l'authentification forte dans toute application propriétaire — avec une expérience utilisateur entièrement personnalisable. |

Rapidité
Déploiement en 10 jours - sur infrastructure existante, sans réécriture applicative, via connecteurs SAML / LDAP / RADIUS

Transparence
Zéro modification applicative. TrustBuilder se positionne en surcouche d'authentification et de gestion des accès

Universalité
Compatible legacy et nouveau - des mainframes IBM aux SaaS cloud-native, le même connecteur standard couvre l'ensemble.

Zéro disruption IT
Aucun projet de migration. Aucune réécriture.
TrustBuilder s'ajoute à votre SI, il ne le remplace pas.
Time-to-value en jours
Déploiement moyen : 10 jours ouvrés.
Architecture évolutive
Commencez par un use case critique.
Étendez progressivement - le même connecteur couvre toute votre plateforme.
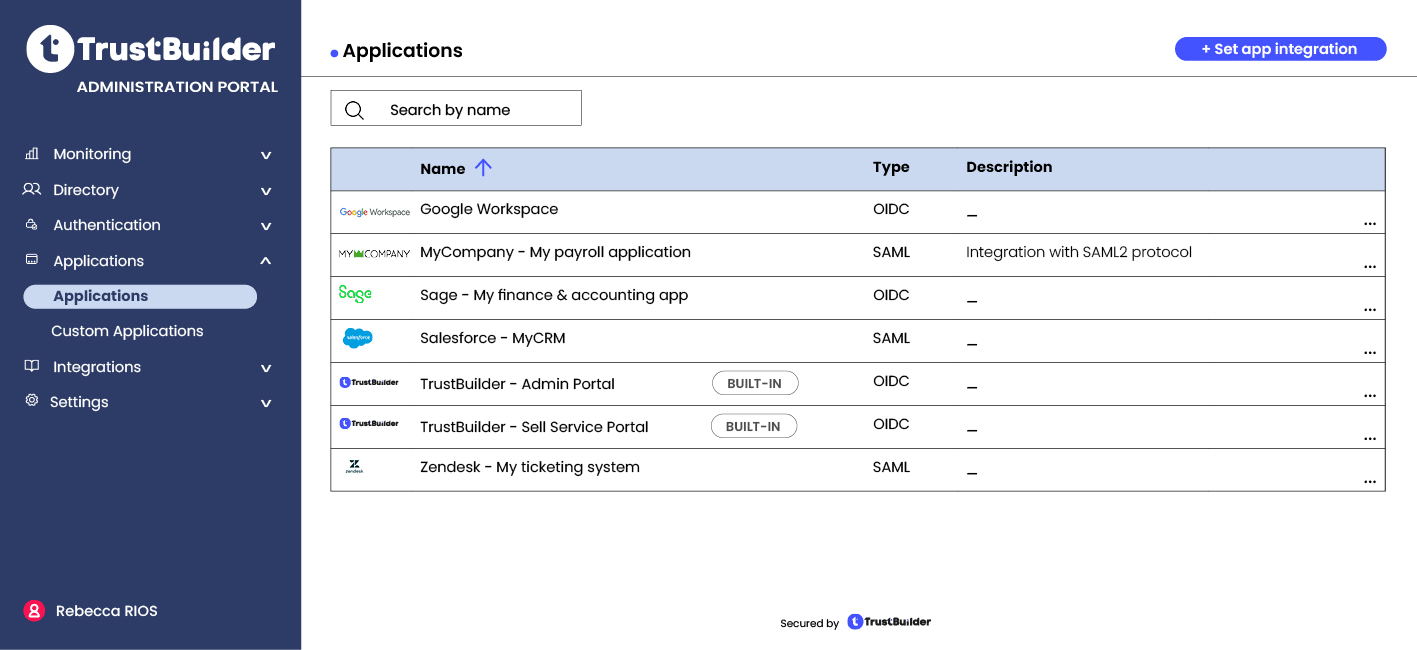
Vérifiez la compatibilité avec votre infrastructure.